 老雷AI实验室
Ghost 自托管交付清单,从 VPS 到第一批订阅者
先说一个我们栽过跟头的场景。Newsletter 配置全填好了,点发送,Ghost 提示邮件系统未设置。排查半天发现两个事实,Ghost 的群发邮件根本不走 SMTP,走的是 Mailgun 的 HTTP API,而 docker compose restart 不会重新读取 .env 文件,配置改完必须 docker compose up -d ghost 重建容器才生效。
这类坑在 Ghost 自托管里不止一个,而且全是静默失败,不报错,就是不好使。我们把一个站点从零托管了十八个月,从 VPS、域名、邮件、主题到 API 自动化发布,坑踩了个整轮。这篇按真实交付顺序重排成一份清单,照着走能少熬几个通宵。
选型先算两笔账
Ghost 和 WordPress 的差别一句话讲完,WordPress 靠插件堆功能,Ghost 内置会员、付费墙、Newsletter 和 SEO 基础设施,用更少的组件干更专注的事。Node.js 跑起来约 300MB 内存,站点地图、结构化数据、规范链接全是原生自带,不用装 Yoast 那类插件。
跟 Substack 比才是关键决策点。Substack 零门槛起步,但抽走收入的 10%,订阅者列表也不完全归你。我们的账是这么算的,自托管全套成本约每月 25 美元,香港 VPS 19 美元,域名 1.2 美元,图片存储和 AI 配图摊几美元,Cloudflare 和 Mailgun 免费档封顶。年收入过 2000 美元,10% 的平台抽成就超过 200 美元,自托管回本,之后收入越高省得越多。
老雷给客户做选型咨询时用三道题收口。需要长期拥有内容和订阅者名单吗,不需要就 Substack 零成本起步。年收入预期能过 2000 美元吗,过不了先别折腾自建。能接受每月 20 美元上下的固定开销吗,不能就上 Ghost 官方托管版。三道题过完,答案基本不会错。
顺带说下为什么技术型团队都绕开官方托管版自己架。Ghost(Pro) 最低档只支持 500 个会员,不支持深度的代码注入定制,也没法用 Caddy 做细粒度的安全响应头配置。月均几美元到 20 美元的 VPS 换来完全控制权,对工程师是一笔划算的交易。
部署顺序错了要多熬一晚
架构是三容器,Ghost 加 MySQL 加 Caddy,前面挡一层 Cloudflare。选机型的思路按读者位置定,面向国内中文读者选香港 VPS,延迟约 50 毫秒还不用备案,面向海外选美国,双语就一站一机各自就近。配置 2 核 2GB 内存加 20GB NVMe 起步,三容器日常内存占用约 800MB,留足冗余扛流量峰值。动手前再记住一个硬约束,Ghost 已经不支持 SQLite,MySQL 是唯一官方数据库,别在这上面省事。
docker-compose.yml 里几个不能省的细节。Ghost 镜像用官方 alpine 版并锁定版本号,启动依赖 MySQL 的健康检查,MySQL 那边每 10 秒跑一次 mysqladmin ping。Ghost 的端口只绑 127.0.0.1:2368,由 Caddy 反代对外,别直接裸奔公网。数据库密码、邮件密钥全部放 .env,权限 600。Caddy 的 Caddyfile 把域名反代到 2368,www 做 301 到主域名,顺手注入 HSTS、X-Frame-Options 等四个安全响应头,证书它自己找 Let's Encrypt 签,零手工。
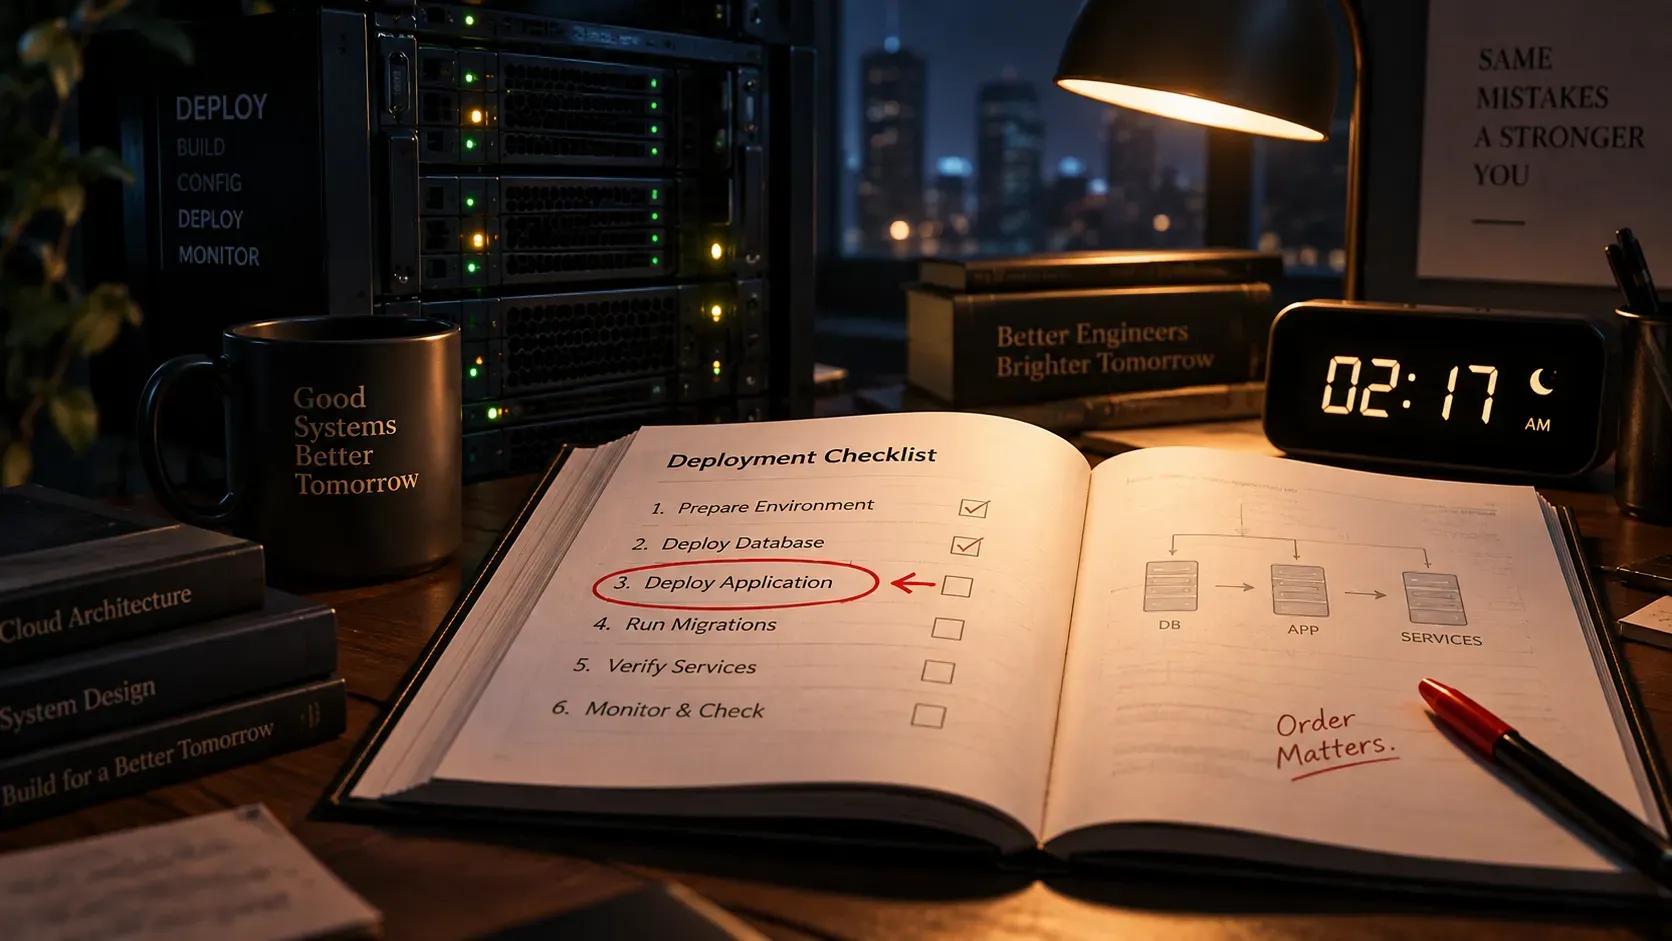
最容易翻车的是 Cloudflare 这一步的顺序。先用灰色云朵让 Caddy 签到证书,再开橙色云朵上 CDN,顺序不能反。 Let's Encrypt 的 HTTP-01 验证要求验证服务器直连你的 VPS,一上来就开橙云,验证请求被 Cloudflare 拦截,证书永远签不下来。正确动作是 DNS 记录保持灰云,等 HTTPS 正常访问了再切橙云,SSL 模式选 Full。
还有一个 2026 年才显眼的新坑。开橙云后 Cloudflare 默认注入托管版 robots.txt,屏蔽全部 AI 爬虫。内容站靠 AI 搜索引流的时代,这一屏蔽等于自断一路。用 Cloudflare API 的 bot_management 端点把 is_robots_txt_managed 设为 false,再清一次缓存,GPTBot、ClaudeBot 这些就能正常进来了。
邮件是两套系统,别配混
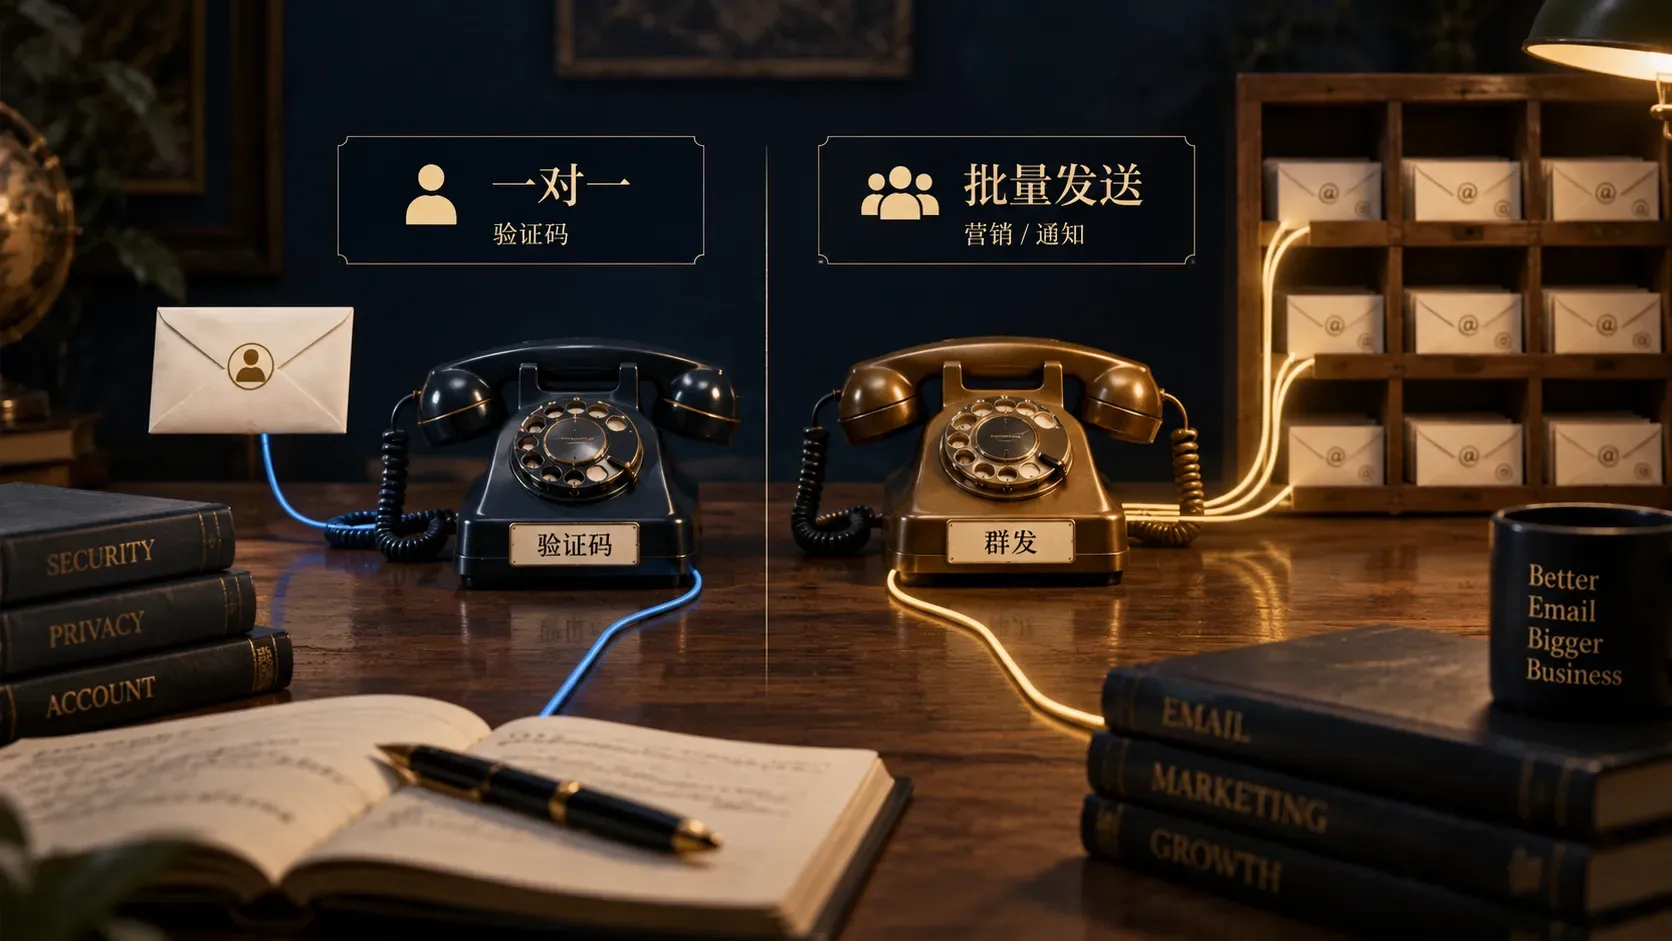
Ghost 的邮件架构刻意分成两条通道,这也是它最反直觉的设计。
事务邮件,登录验证码、密码重置这类,走 SMTP,用 Resend,每天 100 封免费额度足够。注意端口必须 587,不是 465,Ghost 底层的 Nodemailer 在 465 下可能握手失败。群发邮件,也就是文章推送,走 Mailgun 的 HTTP API,免费档每天 100 封。发件域名用 mg.你的域名 子域名,和 Resend 的主域名互不干扰,群发被大量退信也不影响验证码送达。两边都要在 Cloudflare 加齐 SPF、DKIM、MX 这些 DNS 记录。
配完之后就是开头那个坑,docker compose up -d ghost 重建容器,restart 无效。验证走后台 Labs 里的测试邮件,收件箱和垃圾箱都要看。
增长侧的数据我们是实测出来的。订阅转化最高的入口是文章末尾,读者刚读完有价值的内容,信任度在峰值。健康指标参考,打开率 40 到 60,低于 20 要警惕,退订率 0.1 到 0.5,超过 1 就该查发送频率和内容偏航。我们的节奏是每周一到两封,重要教程才推送,日常更新只发布不推。老雷提醒一句,别贪频率,每天推的号死得最快。
中文化与主题的静默坑
主题定制坚持一条原则,Ghost 保持可升级,主题自由修改,两者是独立的升级单元。能用模板直改的不要用 JavaScript 注入,模板是服务端渲染,无闪烁且搜索引擎友好,JS 注入会先闪一下原始内容,体验和 SEO 双输。
中文化有个安静的坑。Ghost 的 {{t}} 翻译是精确字符串匹配,没有语言回退,@site.locale 设成 zh-Hans,它就只读 locales/zh-Hans.json,文件命名成 zh.json 它不报错,整站静默回退英文。文件名必须和 locale 设置一字不差。
路由文件 routes.yaml 上传后必须重启容器生效,新增主题 partial 同理,Ghost 启动时一次性扫描目录。所有主题改动走 Git 单源管理,本地改完提交,一条命令推送加重启,禁止在服务器上直接改文件,不然下一次部署就把手工改动冲掉了。
发布自动化,把人从后台里解放出来
Ghost 的 Admin API 用 JWT 认证,密钥格式是 id:secret,token 有效期五分钟,每次调用前现生成。请求头前缀是 Ghost,不是 Bearer,写错就是 401。
更新文章有乐观锁,请求体必须带文章最新的 updated_at,不匹配就返回 409 冲突。正确姿势永远是先 GET 拿最新时间戳再 PUT。批量操作间隔 200 毫秒防限流。
发布链路我们全自动了,本地 Markdown 进,转换格式、注入 Schema、调 API 创建文章、清 Cloudflare 对应 URL 缓存、IndexNow 推送搜索引擎,一条命令走完。这里藏着两个缓存坑。文章更新后不清 CDN 缓存,读者几小时都看旧版。更阴的是草稿期如果有内链访问过该 URL,Cloudflare 会把 404 缓存住,文章正式发布了读者还是 404,所以发布后必须主动清缓存。缓存策略照抄这套,/ghost/* 后台路径 bypass,图片 30 天,RSS 一小时。
SEO 的交付动作也顺手收进链路里。站点地图 Ghost 自动生成,提交搜索控制台就行,之后每周看一眼索引报告,Discovered 和 Crawled 这两种未收录状态多了,说明内容太薄或重复。结构化数据给技术文章配三件套,TechArticle、HowTo、FAQPage,用 JSON-LD 注进文章头,有机会拿到富文本展示。元标签注意中文占位,标题控制在 30 个中文字符内,描述 75 内。内链每篇 3 到 5 条,锚文本写描述性短语,铁律是目标页面必须已发布,推测地址写出去就是 404。我们做过一轮内链补全,孤岛文章从 18 篇清到 2 篇,效果立竿见影。
还有一条编辑纪律别省。已发布文章在本地留正本镜像,但每次编辑前必须先拉云端比对 updated_at,因为后台可能做过手工调整,直接改本地再推会把云端真实改动覆盖掉。这个判断只需一眼时间戳,省的是整段内容的损失。
两个进阶动作留给链路稳定之后。排期发布把 status 设成 scheduled 并给 UTC 的 published_at,到点自动上线,机器流量不用人守。事件驱动靠 Webhook,文章发布、会员注册都能推给外部地址,注意 Ghost 发完不等响应也不重试,接收端必须自己做幂等,不然一次重放就是两份推送。
运维底线三件事。备份每周自动跑,MySQL 导出必须带 --single-transaction 和 utf8mb4 字符集,不然中文乱码,备份滚动保留 30 天。升级就是改镜像版本号重建容器,但大版本的数据库迁移不可逆,升级前没备份就没有回头路。安全加固照清单走,SSH 密钥登录禁密码、防火墙只开 22、80、443、fail2ban 防爆破、自动安全更新打开。
自托管省下的不是钱,是对内容和订阅者名单的完全控制权,省钱的账在收入过线之后才成立。
交付收尾照这张单子核对,基础设施三容器加证书加防火墙,内容侧主题加路由加导航,SEO 侧搜索控制台验证加站点地图提交加结构化数据,邮件侧双通道验证加测试信,最后可选挂 Stripe,记住隐私政策和服务条款两个合规页面是硬性要求,面向欧盟用户还得加撤回权放弃条款。从 WordPress 迁移的再加三条,同域名同 slug 零重定向成本,分类路径变更用 redirects.json 做 301,切换后盯两周搜索控制台的覆盖率报告。我们的迁移审计时筛掉了原站一半的低质量旧文,只迁核心内容,新站权重没受拖累。
全部打勾,你的站就从一台裸 VPS 变成了能收订阅者的资产。第一步动作,今天先把灰云签证书这个顺序写进你的部署文档,它值得。