老雷AI实验室
一个人用顺了的AI编程工具,怎么推给全团队才不崩
很多老板都见过这样的场景。团队里有个技术骨干,用 AI 编程工具用得飞起,产出翻倍。你一看,好事啊,让所有人都用上。
三个月后你再去仓库看,依赖文件来回打架,每个人代码风格各成一派,月底账单说不清谁烧了多少额度,安全同事问一句「上周那个改鉴权的提交是 AI 写的还是人写的」,没人答得上来。
工具还是那个工具,人还是那些人,怎么就崩了呢。这种崩溃几乎每个推广 AI 编程的团队都会撞上,区别只是早撞还是晚撞。
因为单人阶段,所有规矩都装在骨干自己脑子里,怎么顺手怎么来,从不出问题。团队阶段,每个人脑子里那套规矩互不相同,协作区就成了几套习惯的角力场。
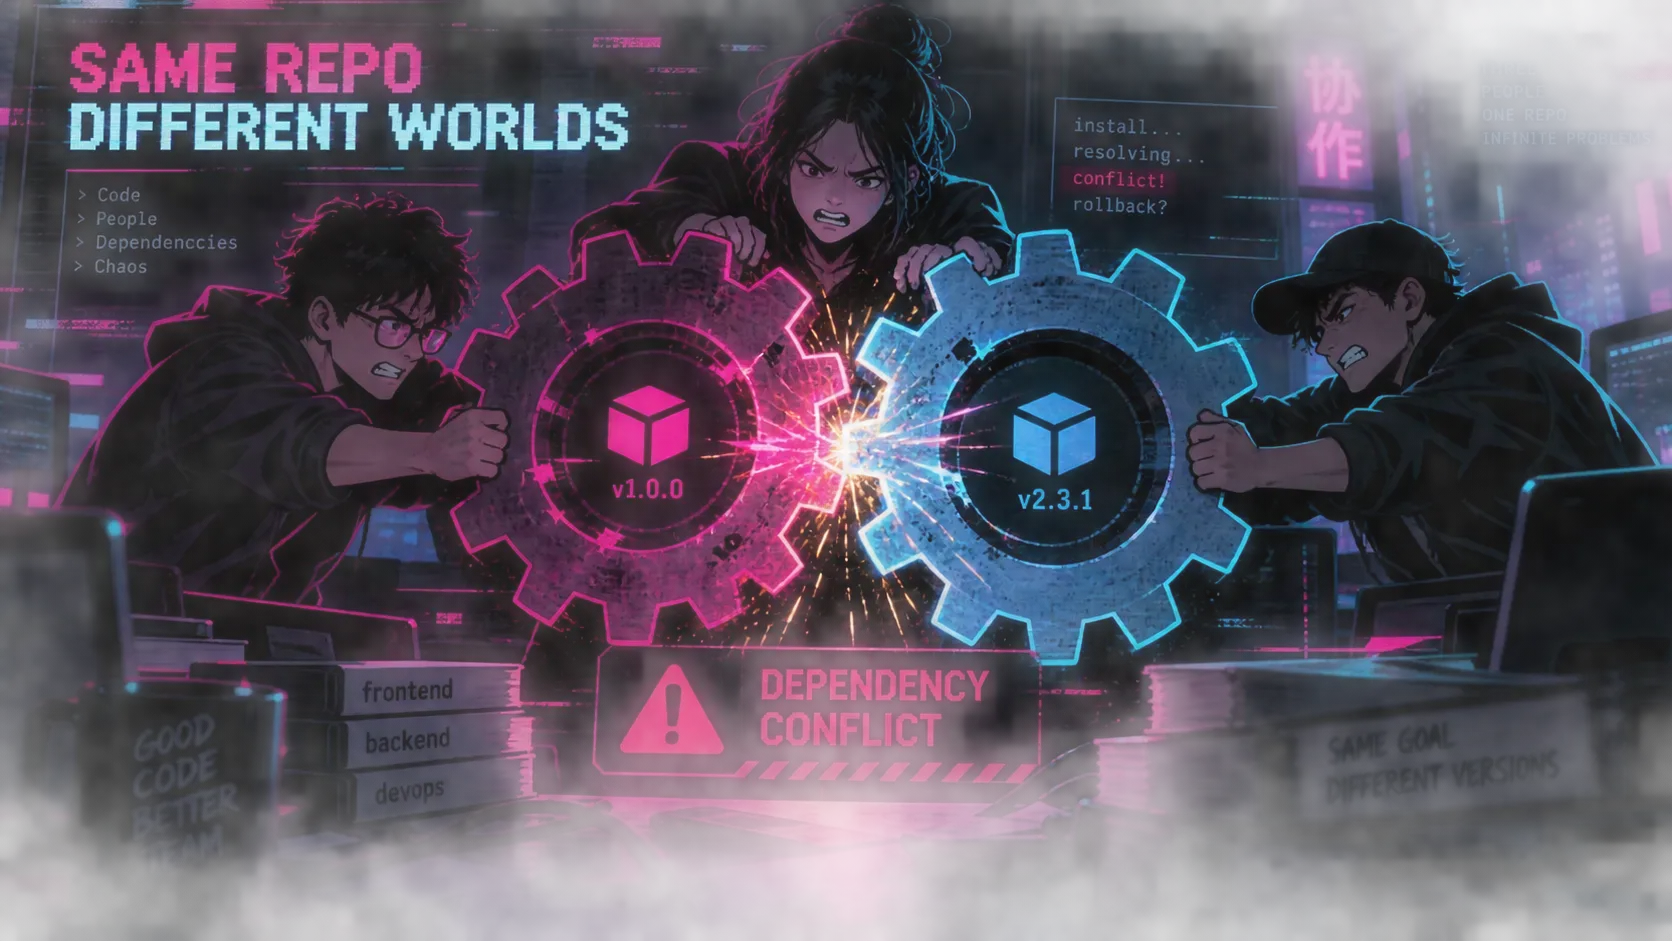
举个真实到刺眼的具体画面。三个人共用一个代码仓库,A 让 AI 用 pnpm 装依赖,B 的习惯是 npm,C 干脆每次手动改,同一个仓库的锁文件来回打架。评审的时候 A 看 B 的代码总觉得别扭,因为两人的命名规范、错误处理风格根本不一样。一个提交里混着人写的和 AI 写的代码,评审的人分不清哪段该重点查。这不是 Codex 不好用,恰恰相反,是它太好用了。
单人用 AI 编程解决的是「我自己干得快」,团队用解决的是「所有人干得一致,还能被监管」。 这中间要补的不是更贵的工具,是几件把「藏在各自脑子里的规矩」搬到台面上的事。
先对号入座,你的团队卡在哪一幕
把最常见的崩溃现场拆开,每一幕对应一件要补的事。
代码风格各成一派,命名规范谁也没统一。要补的是把项目规则写成一份共享的指令文件,提交进代码仓库,全员克隆项目自动继承同一套规矩。
高频的操作套路靠老员工口口相传,新人反复踩同样的坑。要补的是把这类套路沉淀成共享技能包,一件复杂事的标准做法打包好,喊一声就按标准跑。
人写的代码和 AI 写的混在一起,评审的人分不清重点。要补的是让 AI 先做第一道自检,人只做终审。
月底说不清成本。要补的是用量归集,按项目、按人算清额度。
危险操作没有统一刹车,出事后追溯不到 AI 跑过什么命令。要补的是全队统一的沙箱档位加审批留痕。
对号入座的意义在于,团队化按痛点触发,不按人数触发。卡在哪一幕,就先补哪件事,不用照着清单从上到下做满。
五件事里,有两件今天就能动手
五件事有轻重缓急。投入最小、收益最快的,是第一件。
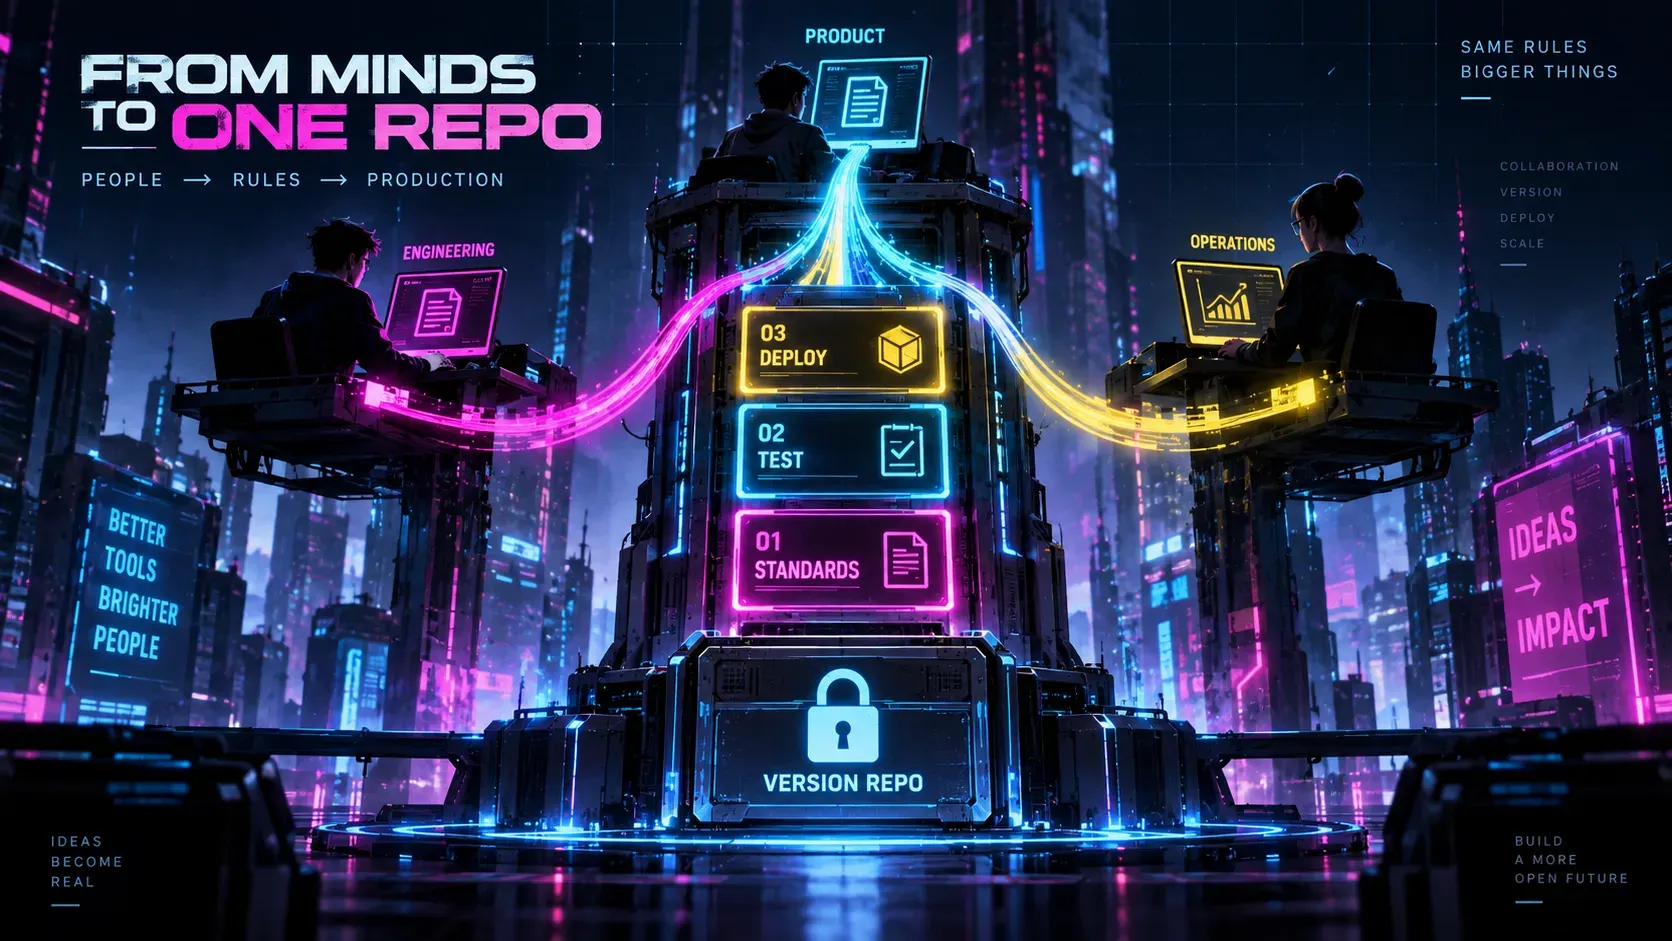
把项目规则文件提交进仓库。这类指令文件通常分三层,个人全局层、项目根层、子目录覆盖层,越靠近工作目录的越优先。团队要做的,是把项目根那份提交进版本管理,写清楚用哪个包管理器、提交前跑什么检查、评审重点看什么。这份文件的精髓是短,只写项目特有的、容易踩的铁律,通用大道理 AI 本来就懂,写进去只会挤掉关键规则。
有个边界一开始就要划清,个人偏好放个人全局层,项目规则才进仓库。见过有团队把某位同事「回答简短一点」的偏好写进了共享文件,结果全队都被他的风格绑架。
这类规则文件有三层加载逻辑。个人全局层放在每个人自己电脑上,不放仓库,写个人偏好和沟通习惯。项目根层放在仓库根目录,进仓库,是全队共享的核心,写项目铁律和评审标准。子目录覆盖层放在具体模块的文件夹里,给特定模块加专属规则。AI 会从仓库根往当前目录逐层拼接,越靠近工作位置的越优先。
项目根那份写多细才合适?给个起步骨架。项目约定部分写清,包管理器统一用哪一个,不要混用;提交前先跑检查和测试,全绿再提交;改了公共函数,同步更新对应文档。评审准则部分写清,重点看输入校验、错误处理、有没有把密钥写进代码,不接受没有测试的新功能。
它的精髓是,把老员工带新人时反复叮嘱的那几句话写下来,让 AI 替你叮嘱。不需要长,写项目特有的、容易踩的那几条就够。
第二件能立刻动手的,是把团队里高频又容易出错的套路做成共享技能。判断标准只有一条,这件事是不是被多个人反复手动重复。全队每周都要做、还容易做错的,比如新建一个标准服务、跑一遍发布前检查,才值得沉淀。这里有个隐蔽的坑,在你机器上跑得通的技能,队友机器上可能跑不通,环境和依赖都不一样。所以共享前务必在多台机器上验证,并建一份技能目录告诉所有人库里有什么、谁维护。
技能目录的最简结构很好懂。一个文件夹一个技能,里面一份说明文件加可选的配套脚本。比如新建标准服务一个、发布前检查一个、排查线上日志一个,新人打开目录一眼就能看懂库里有什么。
还有一个更隐蔽的坑值得单独提醒。在你机器上跑得通的技能,队友机器上可能跑不通,环境、权限、路径、依赖版本都可能不一样。自己测好就直接提交,队友一跑全报错,这是共享技能最常见的翻车现场。两条防御,共享前在多台机器上各验证一遍,把外部依赖写进声明文件让它自动安装。
剩下三件,决定这事能不能上生产
代码评审、成本治理、安全审计,这三件是「能演示」和「能上生产」的分界线。
评审环节,让 AI 先过第一道,标注哪些代码是它生成的、改动风险在哪,人做终审。这能把评审精力集中到真正该盯的地方。
成本环节,把用量按项目和团队归集,设预警线。AI 编程工具的消耗是持续性的,没有归集和预警,月底的账单会给你惊喜。
安全环节,全队统一沙箱档位,危险操作统一审批,AI 的每一步操作留痕可查。这一件在金融、政务类客户那里几乎是一票否决项,提前做比事后补便宜十倍。
展开说两句成本和审计,这两块老板最关心也最容易踩坑。
成本这边,先搞清楚用量归集的维度。好的方案能把消耗按项目、按团队拆开算,你才知道哪个项目的自动化是真划算、哪个是在烧钱。付费模式的选择也有讲究,按人头订阅适合使用频率均匀的团队,按量计费适合波动大的场景,选错了模式,同样的活儿成本能差出一截。
审计这边,日志要分两套看。一套是管理员和身份相关的事件,谁改了配置、谁加了成员。另一套更关键,AI 实际执行了什么操作,包括执行过的命令内容,而且要能脱敏后导出到你自己的系统里。出了安全事件,这两套日志对得上时间线,你才说得清发生了什么。评估任何 AI 编程工具的团队版,把这两套日志能不能导出当成硬性验收项。
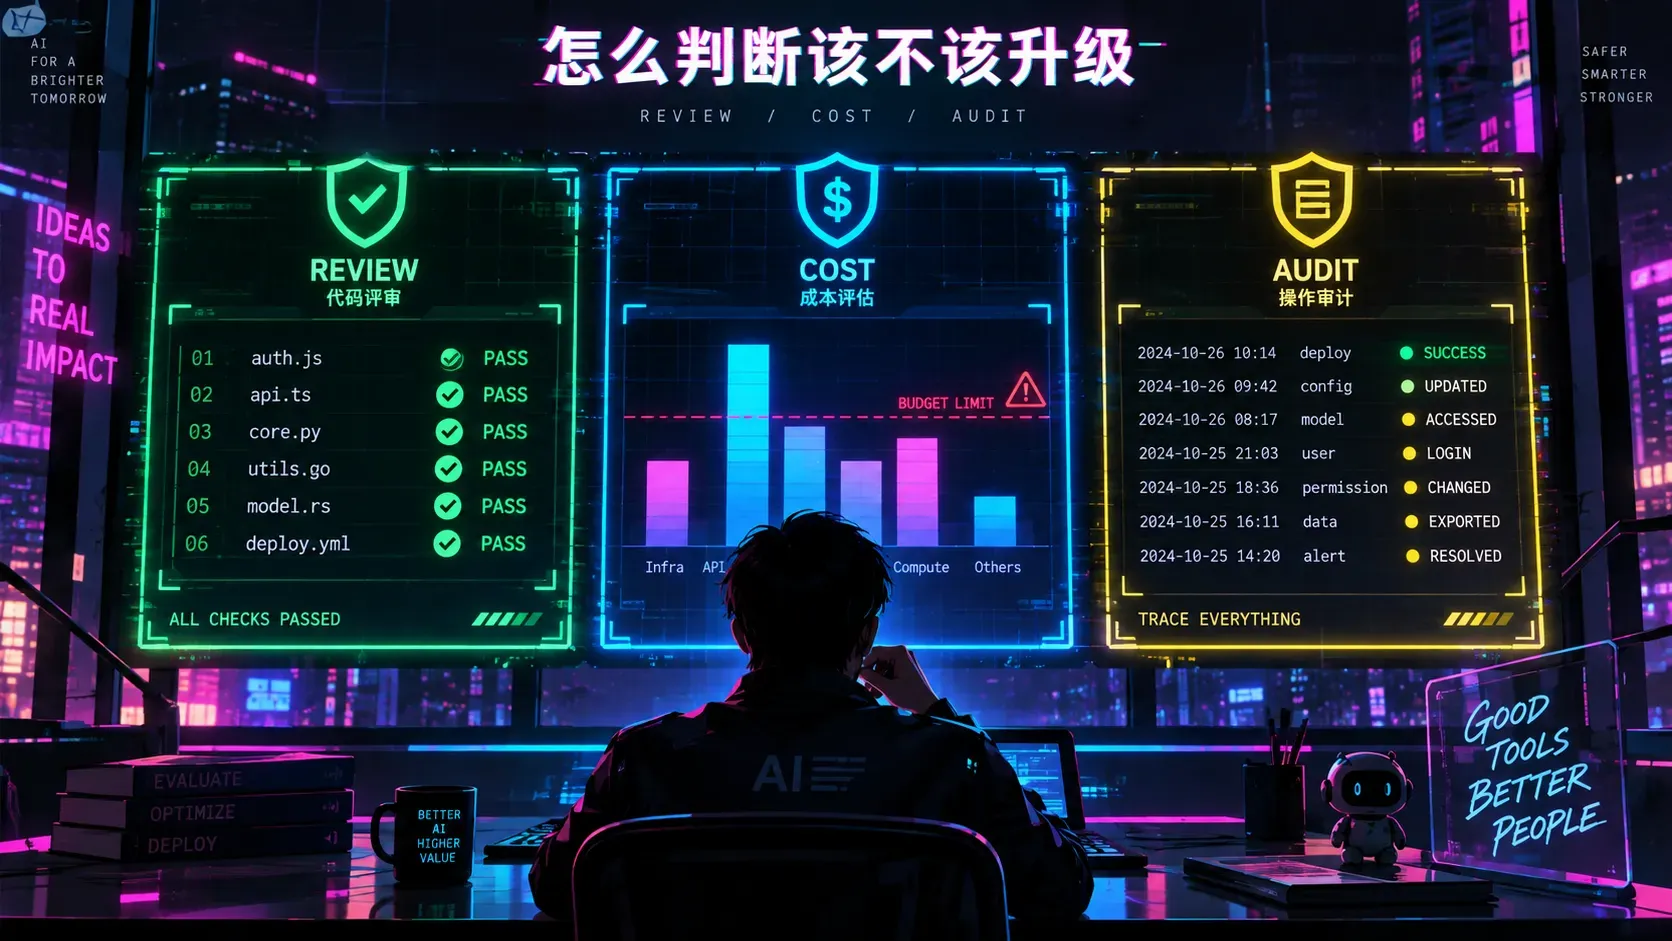
怎么判断该不该升级
给你三个判断题。
第一,团队里用 AI 编程的人超过三个了吗。三个以下,各自用各自的,问题不大。超过三个,一致性问题必然爆发。
第二,有没有多个人的产出要汇进同一个仓库、同一套交付物。有,规矩就必须离开个人脑子,变成明文。
第三,你们的客户或监管,问过「AI 生成的部分怎么管」吗。问过,审计和沙箱就是前置条件,不是可选项。
三个里中两个以上,就该启动团队化了。老雷见过的情况基本是这样,中三条的团队硬扛着不升级,最后不是崩在技术上,是崩在月底对账和安全追溯上。启动顺序按痛点来,规则共享先行,技能共享跟上,评审和治理再补。
单人阶段你管的是工具强不强,团队阶段你管的是所有人是否一致、干了什么能不能查、危险动作有没有刹车。
最后说句实在的。这个升级过程,技术含量其实不高,高的是管理动作,把规矩从脑子里搬出来这件事,等于要求每个骨干把自己的经验明文化,这是反惰性的。老雷见过推进顺利的团队,无一例外是老板亲自站台,把「写规矩」当成和写代码同级的正经工作来考核。
工具的墙很好翻,习惯的墙只能靠管理翻。