老雷AI实验室
两个 AI 主力同一天趴窝之后,留后路成了团队的硬规矩
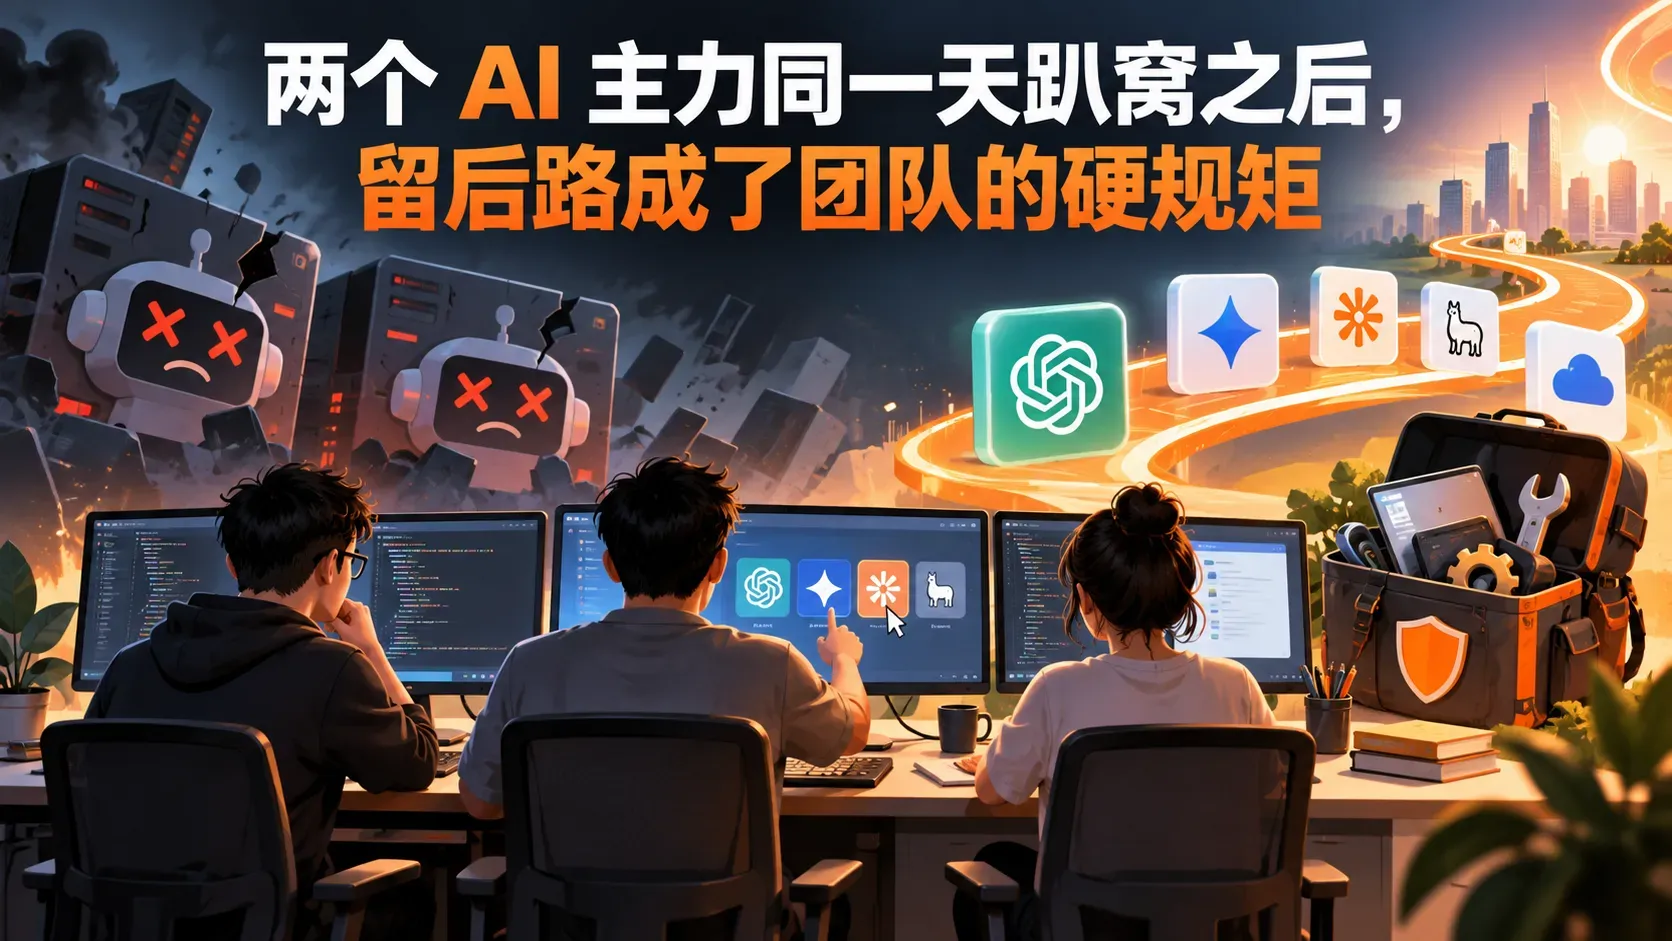
那天早上的事我们团队到现在还会拿出来讲。先是大主力之一 Codex 突然要求重新做安全验证,屏幕停在验证页面,一动不动。正打算绕过去用另一个主力,Claude Code 那边的账号也崩了。两个主力,同一天,一起趴。
那天早上的活直接停摆,当天要交付的几个任务全数顺延,所有人干瞪眼。也是那一刻我们才意识到一件事,押着两个 AI 编程工具不叫保险,叫把两个鸡蛋装进一个篮子。因为这两个工具的账号都是别人的服务,人家想卡你,是可以同一天一起卡的。事后复盘,老雷把这次事故写进了团队的工具管理规范,标题就一句话,任何外部工具都不允许成为唯一依赖。
从那之后,给团队立了条硬规矩,主力工具之外,必须有一条架构不同的后路。这篇把我们踩的坑和补的课写下来,给所有靠 AI 编程工具干活的团队。
两类卡点,共同点是你说了不算
把这一年遇到的卡点归归类,其实就两种。
第一种,安全验证。工具突然要求重新验证身份,会话卡在验证页面走不动,输入没反应,任务停在半空。这种还算好解,把当前对话关掉重开一个,多数时候就能接着用。但代价藏在这里,上一个对话攒下的上下文、推进到一半的任务,全部清零,只能从头再喂一遍。做过的都懂,上下文是最贵的成本,喂一遍一遍又一遍,比浪费时间还磨人。
第二种,直接封号。账号被判异常、地区策略调整、付款方式不合规矩,平台直接把号封了。这种没有小修小补,只能申请新号重新配置,中间的活全停着。而且各家平台的风控这两年肉眼可见地在收紧,免费额度在缩、地区策略在变、验证越来越频繁,今天没轮到你,不代表明天轮不到。老雷提醒一句,这不是哪家平台针对你,是所有托管服务的常态,你用的是服务,承担的却是它全部策略变化的后果。
两种卡点表面不同,根子上是同一句话,主力工具是别人的服务,不是你的家底。你押得越重,那一刻越被动。
依赖本身没有错,单点依赖才有错。工程上的老原则,放在工具选型上照样成立。
第三个工具,要的是不同的架构
出事之后我们补的是 OpenCode,一个开源的 AI 编程工具。这里要先回答一个必然的质疑,已经有两家了,凭什么要第三个。
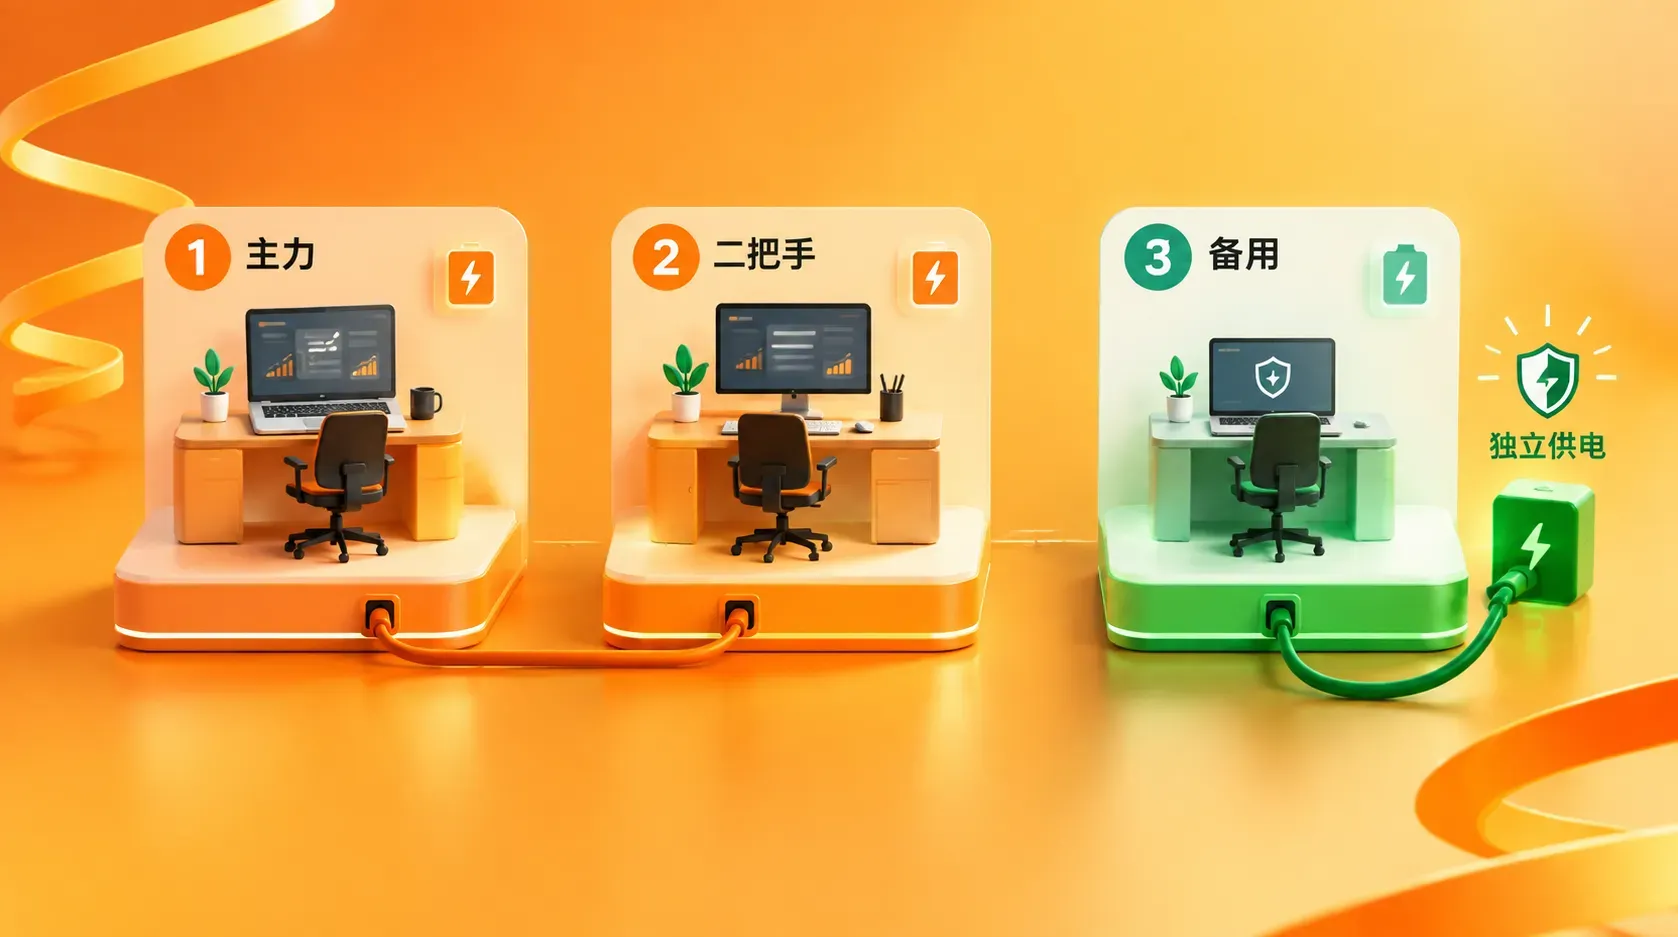
关键是架构。Claude Code 和 Codex 都绑死在各自厂商的账号体系上,从风险视角看它们是同一类资产,一荣俱荣一损俱损。OpenCode 开源,不绑任何一家,背后接哪个模型由你自己定,接的那家出问题,改一行配置立刻换一家接着干。开源还有一层价值,工具本身在你手里,不存在哪天软件本身被收回去的风险。再开一个同厂商的小号没有意义,主力被限制的时候小号多半一起趴,你要的是一条风险隔离的线路,不是多一张同门的卡。
装上之后,我们的工作台变成了三个工位。主力工程师是 Claude Code,扛长对话的大任务和成套的代码改动。二把手是 Codex,跑测试、做审查、干 OpenAI 生态里顺手的事。救火队员是 OpenCode,平时干杂活,主力卡住时顶上。三个工位的边界写在团队的工具手册里,谁该干什么一目了然。要说清楚,不是它干不了主力的活,接上强模型一样能打硬仗,是策略上让它当后路,平时不抢活,关键时刻顶得住。三条线各有钥匙,才不至于哪天一起塌。
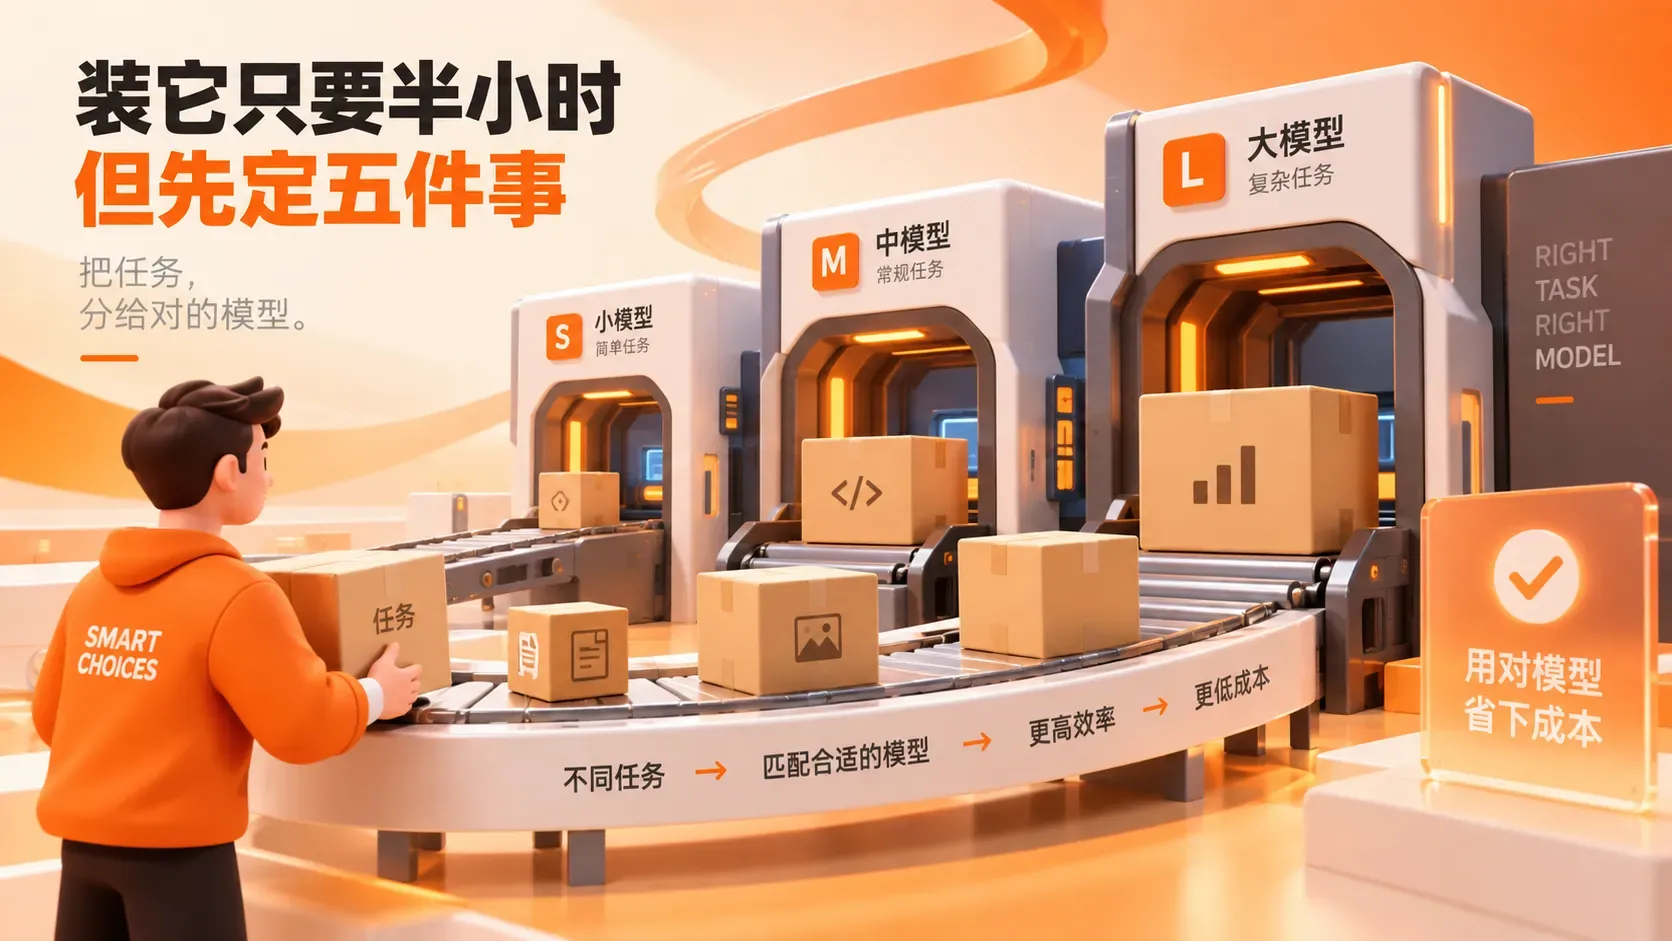
这条后路还有一个日常红利,按任务换模型。写作模型管中文表达和素材整理,工程模型管看代码和排查问题,杂活配个便宜的小模型就够,配置里那档名字就叫 small_model。写中文硬用工程模型,出来一板一眼像报告;查个资料也烧主力模型,纯属奢侈。把活分给对的模型,同一件事更快、更便宜、更准,三个优点是同时成立的。
我们实测下来最大的收益还不是快,是把主力账号的宝贵额度省下来花在刀刃上。采数据、分析表格、抓网页这类杂活,交给后路接的便宜模型绰绰有余,没必要回回都烧主力。省钱这件事单独看是小钱,放到整条依赖链上看,它降低的是你对单一服务的消耗速度,消耗越慢,被风控盯上和额度告急的概率越低。这条后路平时帮你省钱,出事那天保你交活,两头都值。
装它只要半小时,但先定五件事
安装本身不难,两条路。不想碰命令行的,官网下载桌面客户端,像装普通软件一样双击,第一次进去它自带几个限时免费的模型,零成本先把流程跑通。顺手的可以走终端,官方一行安装脚本,进项目目录敲一句命令启动。新手建议先客户端后命令行,别反着来。
真正的重点在装完之后的五个决定,都是坑里爬出来的。
第一,定安装深度。三条路线,最小配置,只接通一家模型能跑起来就行,先验证可用。工作台配置,在能跑的基础上定好默认在哪个文件夹干活,是推荐的中间档。多模型路线,写作、工程、杂活各配一个,留给玩熟之后想精细分工的团队。新手照中间档来最稳,既不是裸奔也不是一步登天。
第二,挑模型服务商。它支持七十多家,别被一家绑死是初衷,接的时候认准兼容 OpenAI 接口的省事。密钥单独存放,别写进主配置文件,不然哪天截图分享、把配置传上仓库,钥匙就当众漏出去了,这种泄露是静悄悄的,等你发现往往已经晚了。
第三,外接插件别贪多。这些插件是给 AI 外接能力的小模块,比如查文档、连仓库。先盘点主力工具已经装了哪些,挑一到三个低风险的复用,要登录授权、权限太大的先别开。装多了出了问题,你连是谁闹的都查不出来,这种排查成本比少装几个插件贵十倍。
第四,技能包只读不另存。它本来就认 Claude Code 的技能目录,直接读那份现成的,不要复制第二份,看到重复扫描的警告也别急着删目录,删错了下次启动就崩。
第五,权限默认收紧,这是五件事里最不能省的一件。分享功能关掉,动文件、跑命令这类操作全部设成先问一声,删库、提权、推正式分支这种动作更是要层层确认。先拿不重要的目录练手,跑熟了再逐步放权,顺序不能反。
什么活交给它,什么活别交
边界比安装更重要,这条线划清楚,后路才不会变成新的事故源。
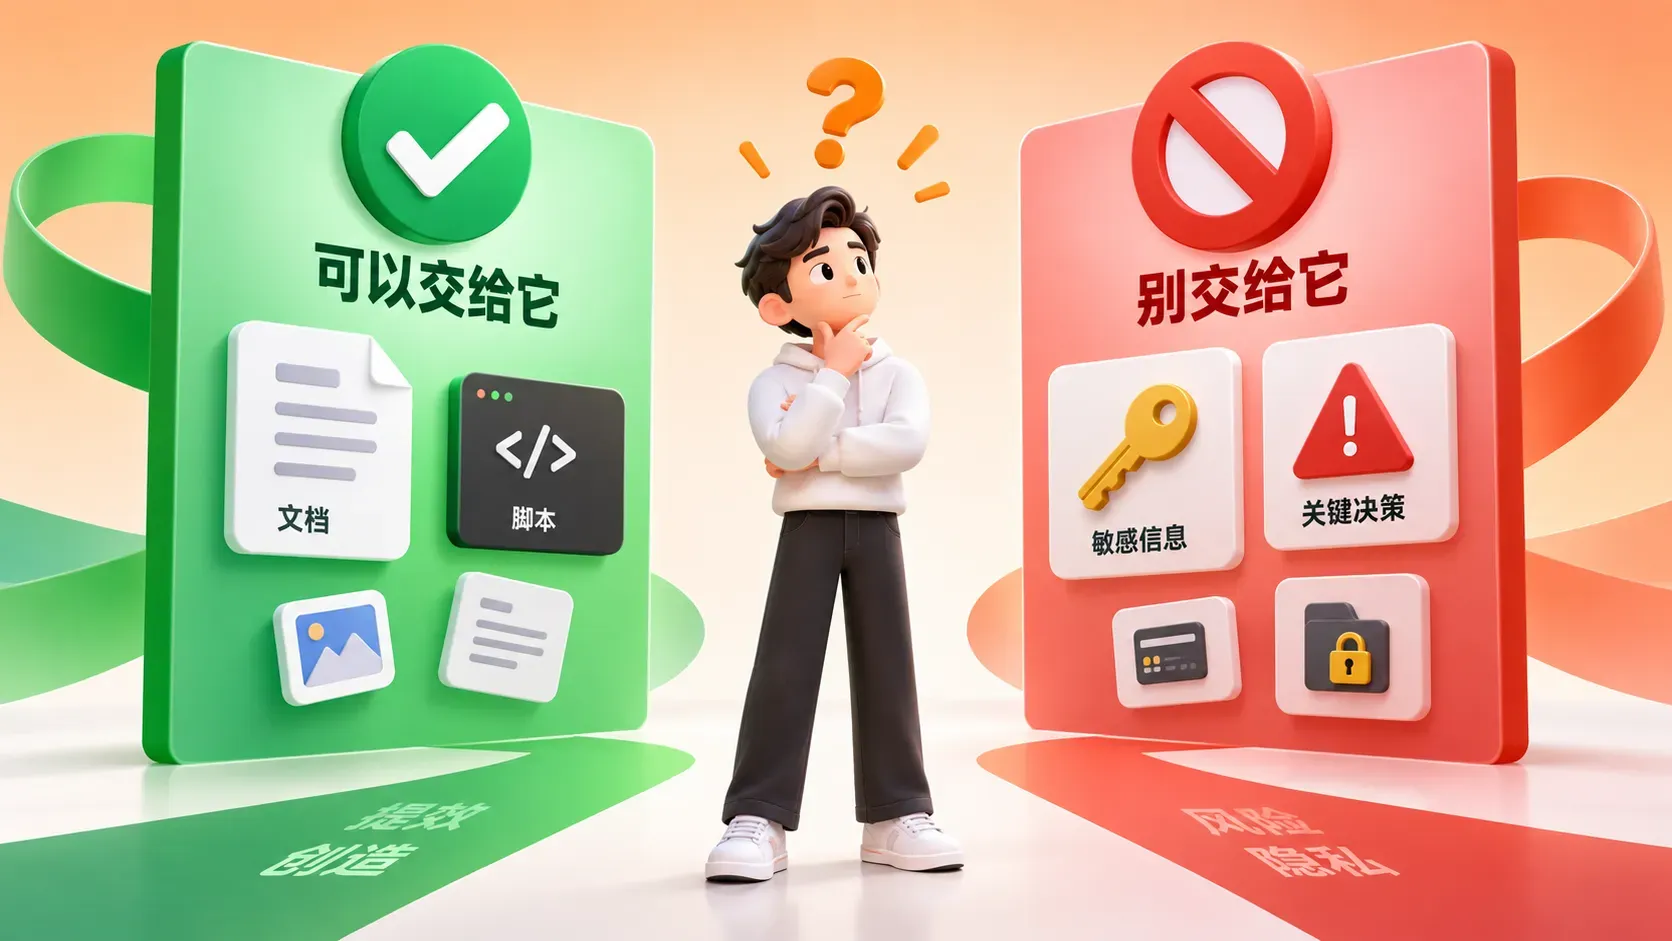
适合交给它的,写作整理,改标题、压长文、归拢素材,这类活对模型忠诚度没有要求。轻量工程,看配置、解释报错、写个独立的小脚本。还有主力趴窝时的只读分析,让它看看代码给出判断,不动手改。这些活的共同点是输了不致命,赢了省时间,是给后路定位的黄金标准。
别交给它的,客户数据和私有代码,尤其是接的那些你不掌控的模型服务,免费的更是没义务告诉你它拿你的内容做了什么。密钥和登录凭证,一次都不要碰,没有例外。删除、提权、推正式分支这类危险动作,留在有完整审批的主力环境里做。还有跨多文件的成套大改,那靠的是主力记住超长上下文的本事,硬塞给后路只会越改越乱。
能不能交、交什么,比装不装重要。后路的纪律松了,风险比没有后路还大。
收个尾。AI 编程工具这两年迭代快得离谱,今天稳明天卡已经是常态,但你的活不能等工具稳了再做。真到主力被卡住的那一天,决定团队能不能照常交货的,不是你当初押对了哪家,是手里有没有一条架构不同的后路。依赖谁都可以,把身家性命押在单点上不行,这条规矩,老雷建议每个靠 AI 工具吃饭的团队都趁早立下,别等趴窝那天再用血泪去换。